Am fost la Orange Business Tech Now 2026, la Palatul Telefoanelor, iar dintre demonstrațiile cu 5G, detecție de drone și alte soluții pentru companii m-am oprit la una mult mai ușor de înțeles: am văzut cum un laptop este infectat intenționat cu malware și cum un simplu cod QR poate trimite un telefon direct într-o pagină de phishing. Totul s-a întâmplat controlat, la standul SCUT, cu echipa SOC urmărind în timp real ce face atacul și cum este oprit.
Evenimentul Orange Business Tech Now din 1 octombrie 2026 a fost construit tocmai în jurul demonstrațiilor practice de cloud, conectivitate, securitate cibernetică, date și AI, nu doar al prezentărilor pe scenă. Orange Iar SCUT nu mai este un nume nou pentru noi: anul trecut am fost și la lansarea oficială a companiei de securitate cibernetică, unde am văzut inclusiv primele demonstrații de hacking controlat.
Am rulat intenționat un malware pe laptop
Primul scenariu a plecat de la un laptop protejat cu CrowdStrike Falcon. Echipa SCUT pregătise într-o arhivă un fișier malițios și un script de tip worm, exact genul de lucruri pe care în mod normal nu vrei să le vezi executate într-o companie.
 Laptop protejat CrowdStrike Falcon - Malware (Orange Business Tech Now) (galerie)
La dezarhivare, unul dintre fișiere a fost deja blocat. Când scriptul a fost executat, procesul a fost oprit, iar după aproximativ un minut alerta a apărut și în consola folosită de echipa SOC.
Aici am văzut diferența dintre clasicul „antivirusul a găsit ceva” și un EDR – Endpoint Detection and Response. CrowdStrike descrie Falcon Insight XDR drept o platformă care combină detecția pe endpoint cu date despre identitate, cloud și alte surse pentru investigarea incidentelor.
Pe ecran nu apărea doar numele fișierului. Analistul putea vedea:
- hash-ul fișierului suspect;
- comanda executată;
- calculatorul și utilizatorul implicați;
- procesele pornite;
- operațiile de rețea;
- modificările de registry;
- întregul execution chain;
- relațiile dintre procese;
- un timeline cu ceea ce s-a întâmplat înainte și după detecție.
Practic, nu afli doar că s-a întâmplat ceva, ci poți reconstrui ce a încercat să facă malware-ul și ce alte procese ar putea avea legătură cu incidentul.
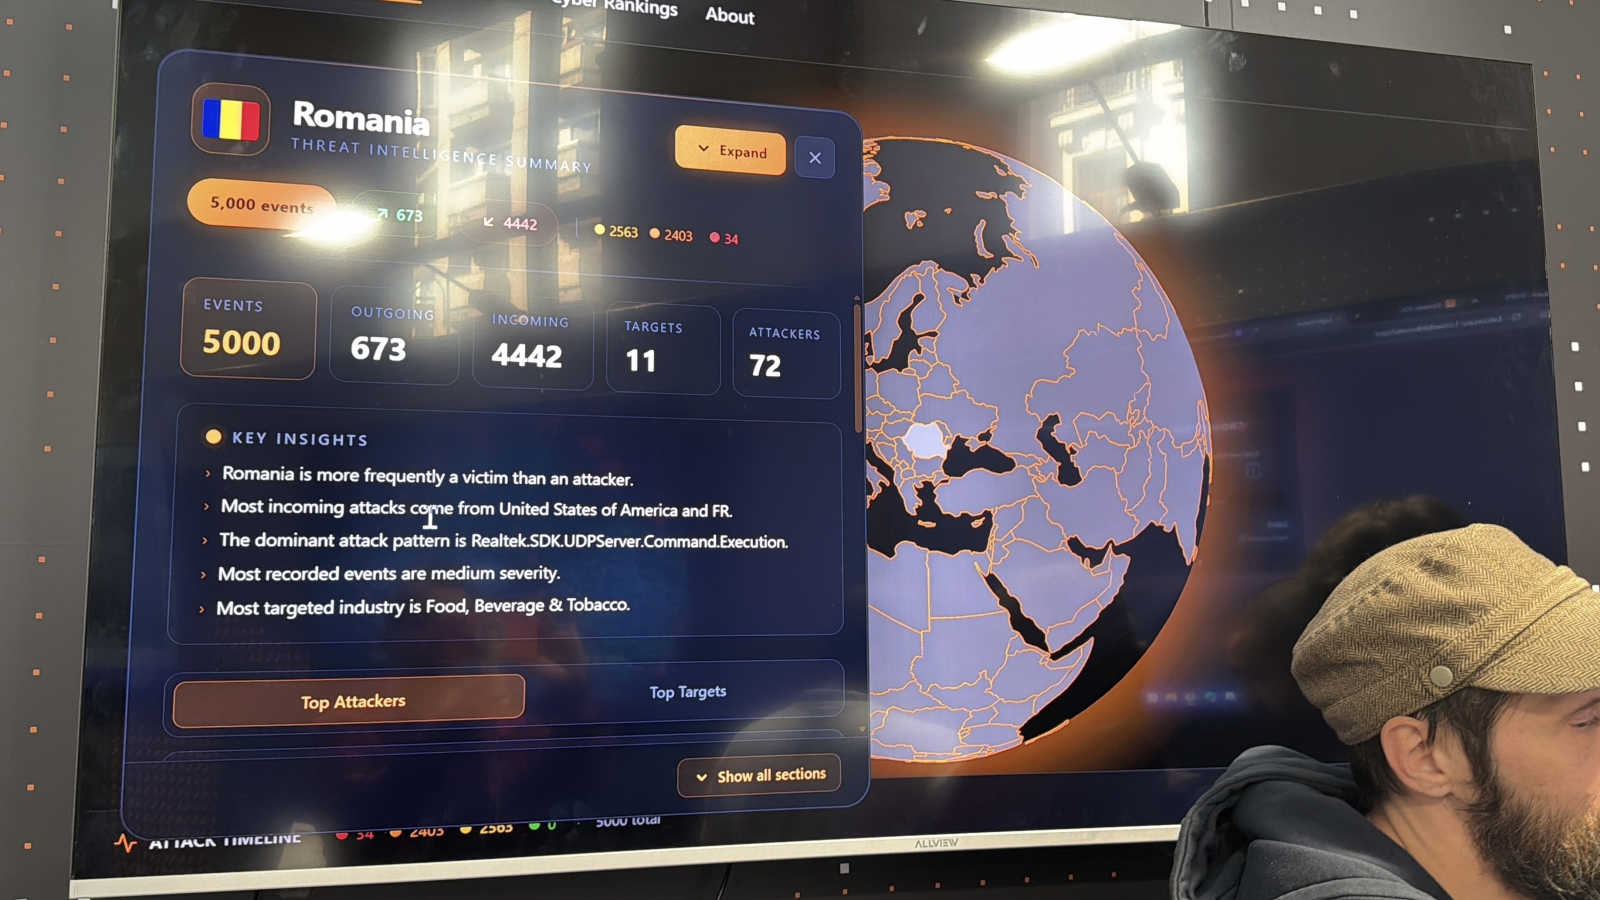
Pe unul dintre ecrane rula și o hartă cu evenimente și amenințări detectate. Am întrebat dacă ceea ce văd este din ultima oră sau din ziua respectivă, dar intervalul exact nu a putut fi confirmat pe loc, așa că nu aș transforma numărul afișat acolo într-o statistică.
Mi-a rămas însă o observație mult mai relevantă făcută de unul dintre oamenii de la stand:
„Hackerii nu au pauză. Lucrează și noaptea, și ziua, și în weekend, mai ales în perioadele în care atenția oamenilor este mai scăzută.”
Asta explică și de ce serviciile de tip SOC/MDR sunt gândite pentru monitorizare continuă, nu doar pentru programul clasic 09:00-17:00. Oferta actuală SCUT include oficial Managed Detection & Response 24/7, cu colectarea datelor din endpoint-uri, servere, cloud și firewall-uri într-o platformă unificată.
Alerta nu rămâne doar la oamenii din SOC
Un detaliu care mi-a plăcut în demonstrație a fost că incidentul nu exista doar într-o consolă aflată undeva într-un centru de operațiuni.
Un reprezentant SCUT a simulat rolul administratorului companiei-client și mi-a arătat notificările primite inclusiv pe telefon. Modelul prezentat este unul de coadministrare: există acces atât pentru echipa SOC, cât și pentru reprezentantul IT al clientului.
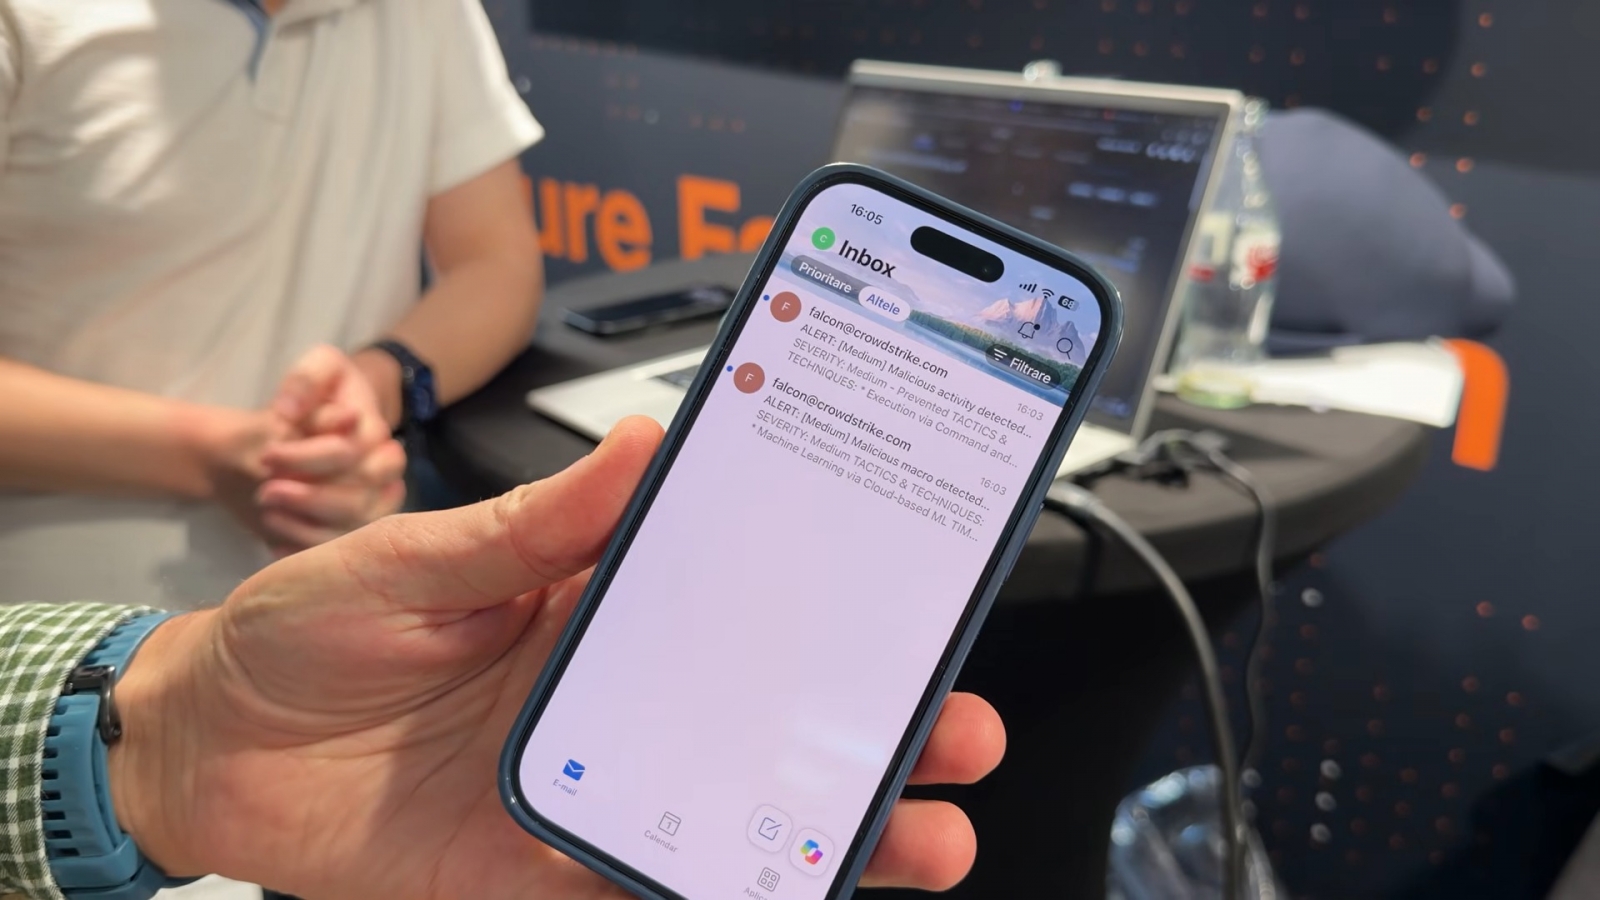
Asta contează. În cazul unui incident serios, compania nu trebuie să aștepte raportul de a doua zi pentru a afla că s-a întâmplat ceva.
SCUT este în prezent o entitate independentă în care Orange România este acționar principal, iar serviciile sale sunt dezvoltate și cu expertiza Orange Cyberdefense. Portofoliul include evaluarea riscului, vulnerability management, MDR, threat hunting și răspuns la incidente.
Apoi am scanat un QR code de phishing
A doua demonstrație mi s-a părut chiar mai relevantă pentru utilizatorul obișnuit, pentru că nu mai implica scripturi sau terminale. Am luat un telefon neprotejat și am scanat un QR code pregătit pentru demonstrație. Linkul m-a trimis către o pagină care imita autentificarea Microsoft.
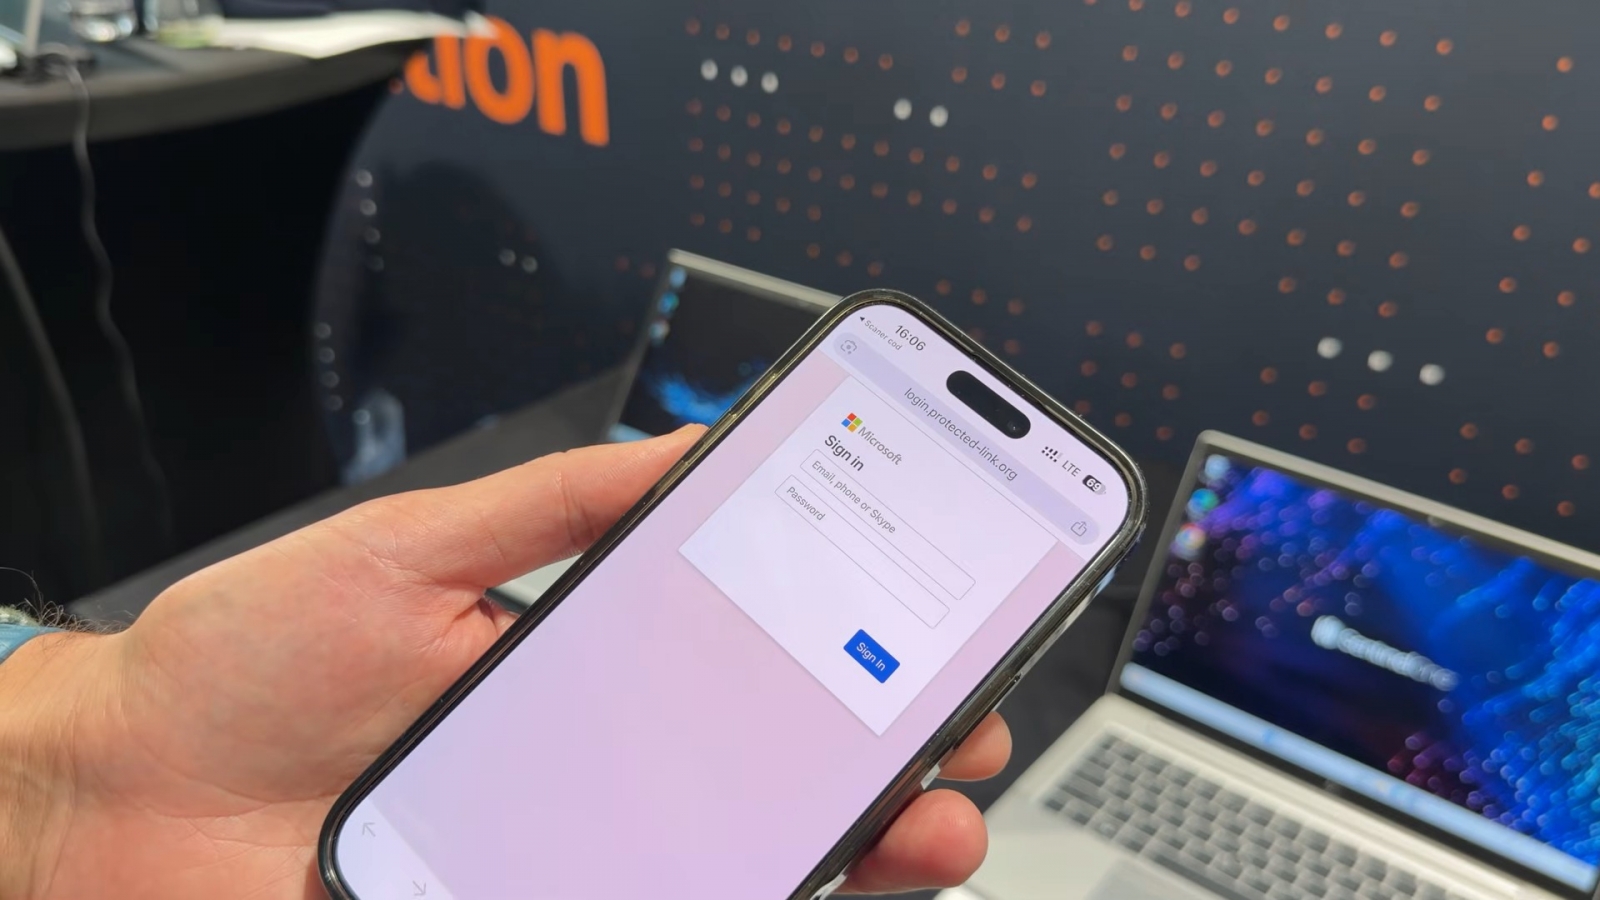
La prima vedere arăta suficient de convingător: logo Microsoft, câmpurile clasice pentru credențiale, o pagină care nu urla deloc „SUNT PHISHING”.
Mai mult, în adresă apărea inclusiv cuvântul „protected”. Exact genul de detaliu care poate liniști un utilizator grăbit.
„Dacă nu am cunoștințe foarte mari, cuvântul «protected» îmi dă o oarecare siguranță și trec mai departe.”
Dacă introduceam userul și parola, datele ajungeau la infrastructura controlată folosită de Orange Cyberdefense pentru simularea atacului.
E un scenariu banal și tocmai asta îl face periculos: nu trebuie să instalezi un APK dubios și nici să deschizi un executabil primit pe mail. Scanezi un QR code și ajungi singur pe pagina atacatorului.
Același QR code, al doilea telefon: blocat
Am repetat operațiunea pe un telefon pe care era instalată soluția mobilă Pradeo. De această dată nici nu am mai ajuns la formularul fals. Conexiunea a fost blocată și pe telefon a apărut alerta „phishing detected”.
Pradeo confirmă oficial că soluția sa Mobile Threat Defense poate bloca linkuri malițioase provenite inclusiv din QR code-uri, SMS-uri, e-mailuri și aplicații, pe lângă detecția de malware mobil.
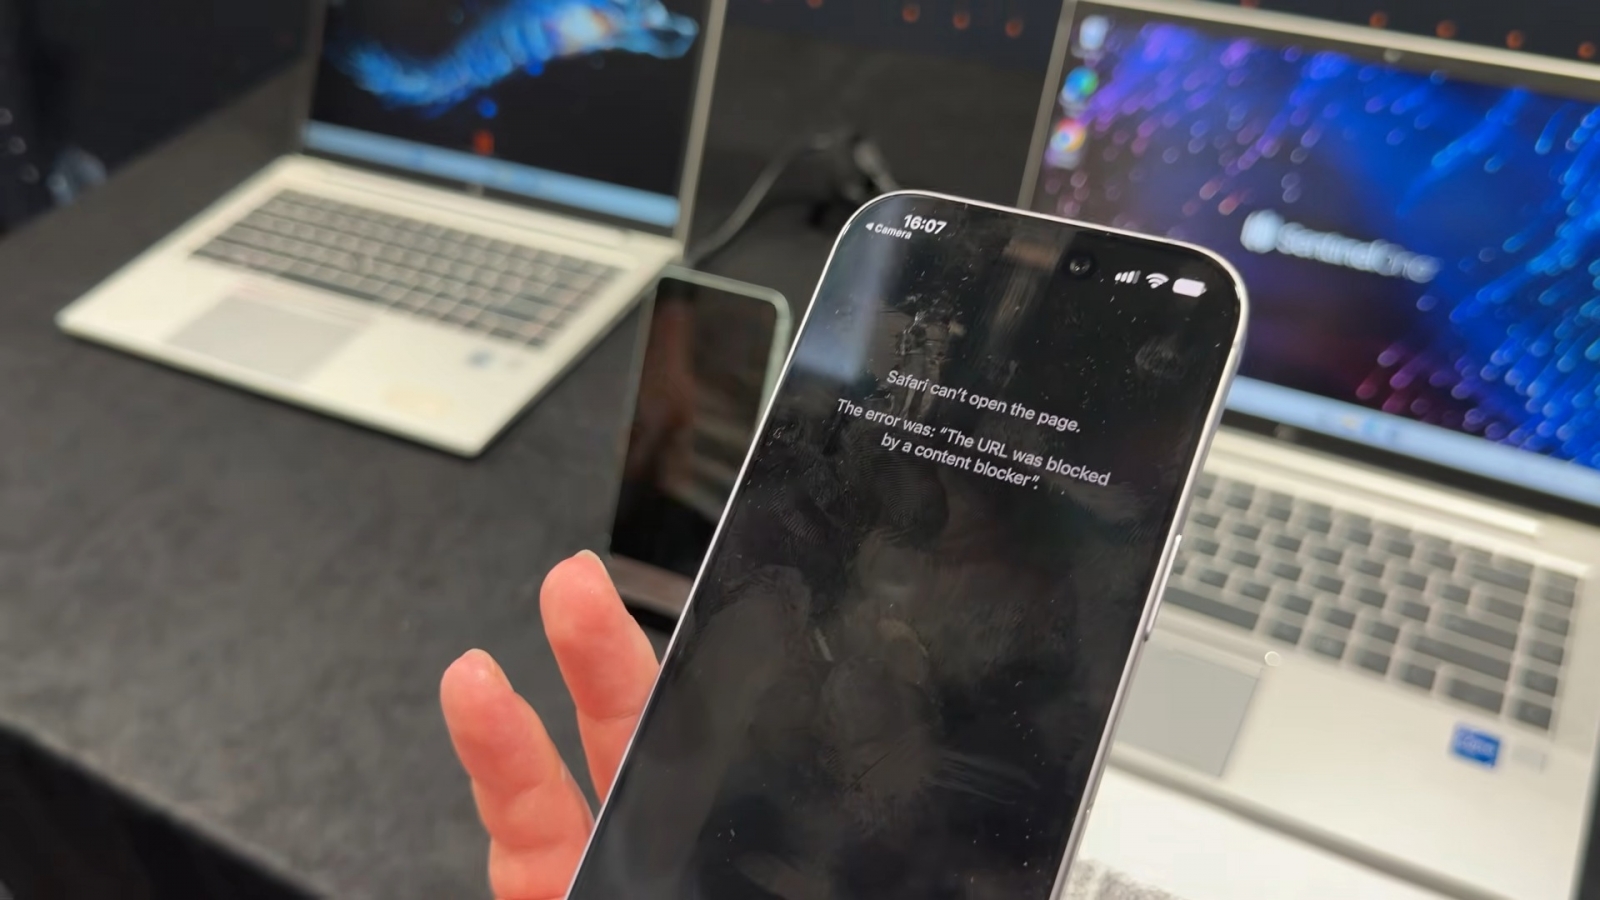
La câteva momente după scanare, tentativa apărea și în consola de administrare, cu URL-ul implicat și dispozitivul pe care fusese făcută detecția.
Asta mi se pare o demonstrație mult mai utilă decât un slide cu „AI-powered security”. Am scanat același cod de două ori: pe un telefon am ajuns la pagina care îmi cerea parola, pe celălalt am fost oprit înainte să pot greși.
Ce se întâmplă cu linkul după ce este descoperit
Am întrebat și ce se întâmplă mai departe cu un astfel de domeniu. Răspunsul a introdus încă o piesă importantă: IoC – Indicator of Compromise.
În cazul acesta, URL-ul malițios poate fi colectat ca indicator și transmis mai departe către alte sisteme de securitate. De exemplu, domeniul poate ajunge în blacklist-ul firewall-ului companiei, astfel încât alte dispozitive să nu mai poată accesa aceeași destinație.
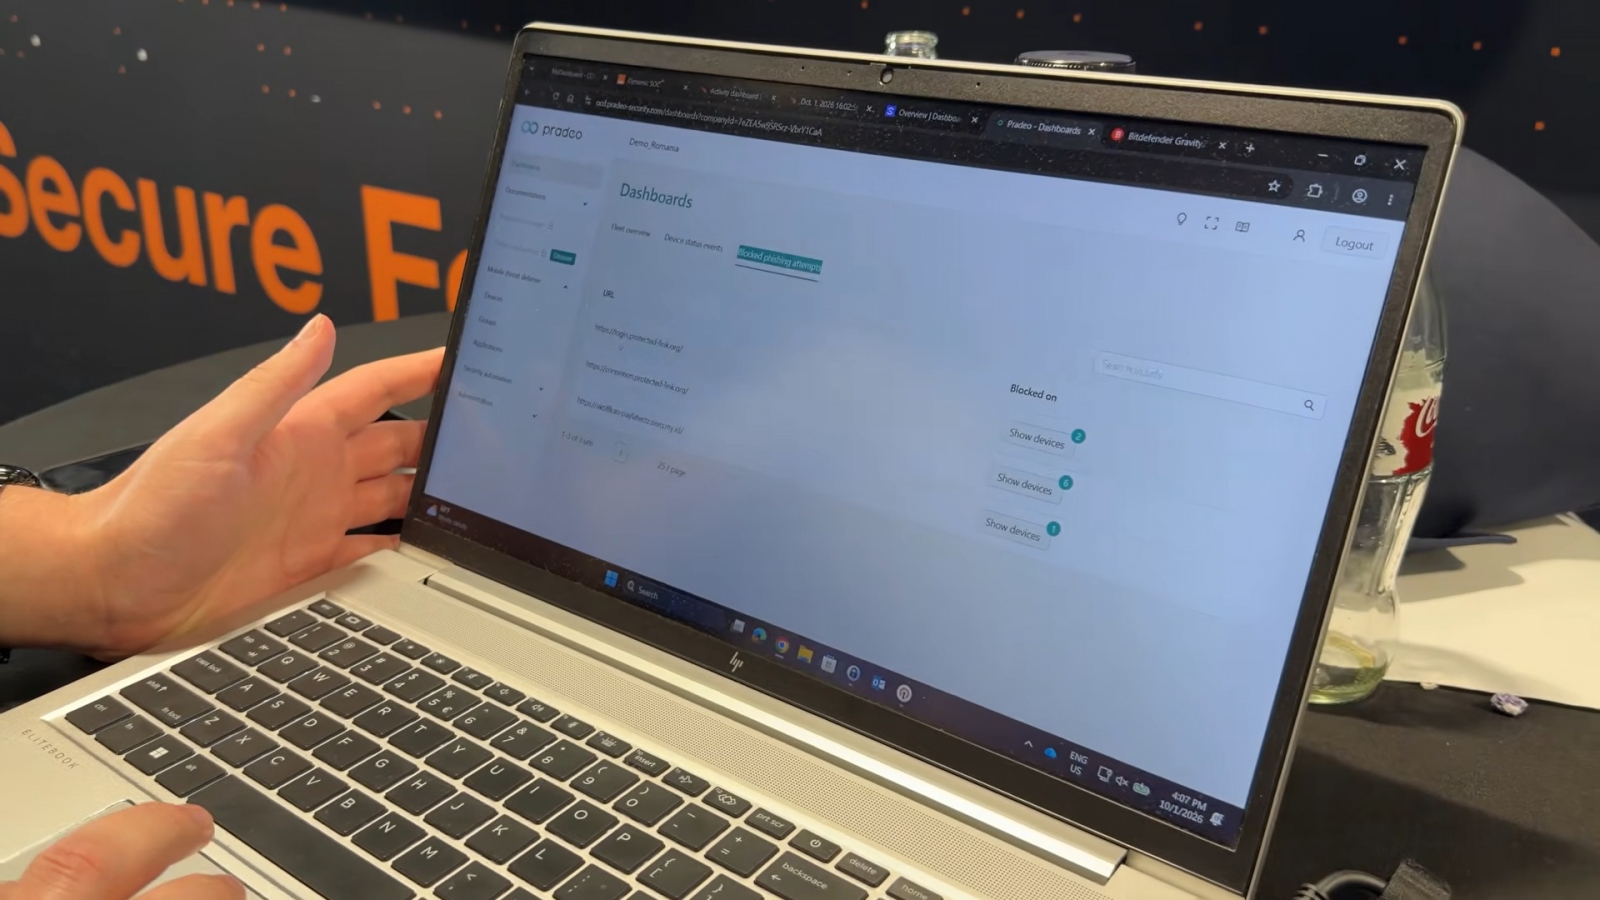
Aici începe partea de securitate „la scară”: o detecție făcută pe telefonul unui singur angajat poate deveni o regulă care protejează restul organizației.
SCUT nu mai lucrează doar cu firme private
La stand am întrebat și cine folosește deja serviciile companiei. Răspunsul primit a fost interesant, mai ales în contextul infrastructurilor critice:
„Mai mult de jumătate dintre clienții noștri sunt companii de stat.”
Au fost menționate administrații locale și organizații din zone precum utilitățile, fără nominalizarea clienților. Oficial, Orange prezintă SCUT ca soluție atât pentru mediul de business, cât și pentru instituțiile publice, inclusiv pentru infrastructuri IT și OT/SCADA.
 Echipament Orange - SCUT (galerie)
Subiectul este cu atât mai relevant cu cât, recent, am participat și la conferința Orange despre companii care s-au trezit cu servere și backup-uri compromise. Acolo discuția era despre ce faci după atac. La Orange Business Tech Now am văzut etapa anterioară: cum detectezi primele secunde ale atacului și cum îl oprești înainte să ajungă mai departe.
Cel mai simplu exemplu rămâne însă QR code-ul. Prima dată am ajuns la formularul fals Microsoft. A doua oară, cu protecția activă, n-am mai trecut de link. Nu este o demonstrație spectaculoasă cu „hackeri” în hanorace și ecrane pline de cod verde, dar este probabil exact genul de atac pe care îl poate întâlni un angajat într-o zi normală de lucru.