

HP aduce periodic în atenția publicului cele mai noi amenințări informatice prin evenimente și prezentări dedicate soluțiilor Wolf Security. Am avut ocazia să particip și eu la una dintre aceste conferințe, unde securitatea cibernetică a fost subiectul central. Acum, compania publică o nouă ediție Threat Insights Report, care ne oferă o imagine asupra modului în care evoluează atacurile informatice și asupra metodelor folosite de infractorii cibernetici.
Raportul din septembrie 2026 analizează amenințările identificate în perioada aprilie - iunie 2026, pe baza datelor colectate prin soluțiile HP Wolf Security. Printre principalele tendințe se numără exploatarea popularității inteligenței artificiale, atacurile de phishing prin coduri QR și dezvoltarea unor instrumente malware tot mai specializate.
Agenți AI falși, folosiți pentru furtul criptomonedelor
Una dintre cele mai interesante descoperiri privește o campanie care exploatează interesul pentru agenții AI capabili să tranzacționeze automat criptomonede. Atacatorii au creat un site care promova un asemenea instrument, promițând utilizatorilor un asistent personalizat pentru administrarea portofoliului crypto. În realitate, fișierul descărcat instala malware-ul Needle Stealer.
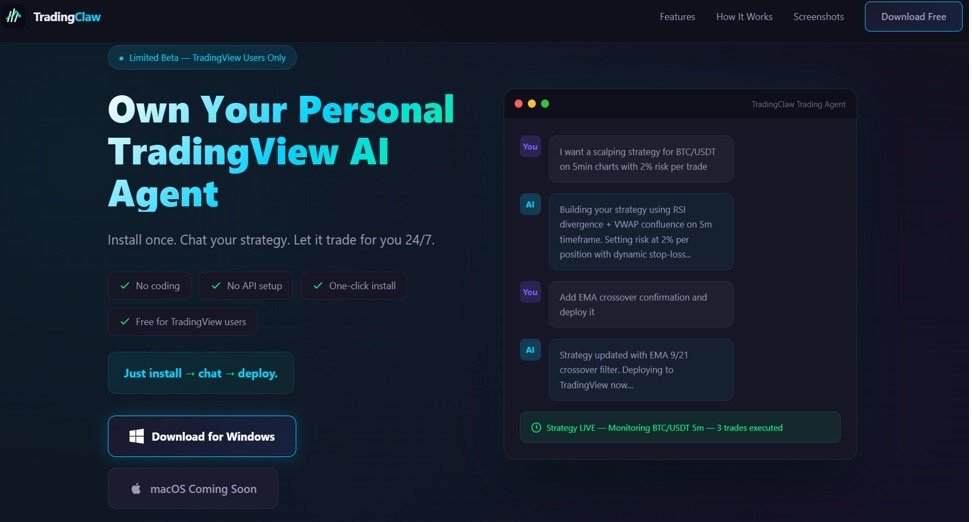
Acesta verifica extensiile instalate în browser și încerca să înlocuiască portofele digitale precum MetaMask, Coinbase Wallet sau Trust Wallet cu versiuni malițioase, care imitau interfețele originale. În momentul introducerii parolei, datele ajungeau la atacatori, oferindu-le posibilitatea de a fura criptomonedele.
Codurile QR mută atacurile de pe PC pe telefon
O altă tendință identificată de HP este utilizarea codurilor QR în campaniile de phishing, tehnică denumită și „quishing”. Victimele primesc prin e-mail documente PDF care par să conțină facturi, însă informațiile sunt estompate. Pentru a vizualiza documentul, utilizatorul este îndemnat să scaneze un cod QR cu telefonul.
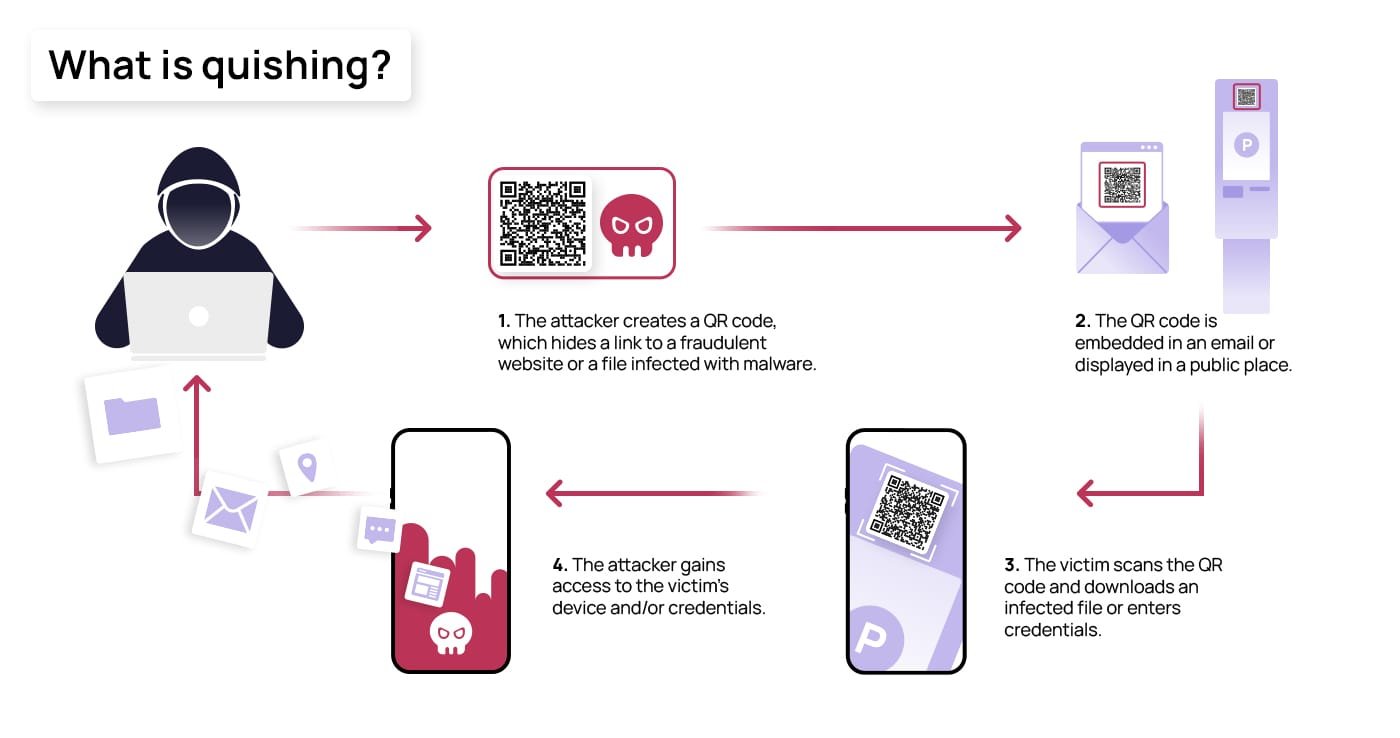
Codul îl redirecționează prin mai multe pagini către un formular fals de autentificare Microsoft, conceput pentru furtul datelor de acces. Strategia urmărește mutarea atacului de pe calculatorul de serviciu, unde anumite site-uri periculoase ar putea fi blocate, pe smartphone, unde protecțiile pot fi mai puțin eficiente.
Raportul evidențiază și dezvoltarea ecosistemului Phantom Stealer, un malware comercializat online sub pretextul unui instrument pentru testarea securității. Cercetătorii au identificat o componentă suplimentară, Phantom Gate, care facilitează instalarea și executarea malware-ului, simplificând construirea unor campanii de atac.
Cifrele raportului: e-mailul rămâne principalul vector de atac
Potrivit raportului HP Wolf Security, e-mailul rămâne principalul vector de atac, fiind responsabil pentru 56% dintre amenințările detectate. Descărcările de pe web reprezintă 24% din total. În ceea ce privește tipurile de fișiere utilizate de atacatori, executabilele ocupă primul loc, cu o pondere de 40%, urmate îndeaproape de arhive, cu 38%.
Un alt detaliu important este că 10% dintre amenințările transmise prin e-mail și identificate de HP Sure Click au reușit să treacă de cel puțin un scanner de securitate pentru e-mail. Cifra arată că filtrele tradiționale nu reușesc să blocheze toate amenințările, ceea ce evidențiază importanța unor măsuri suplimentare de protecție.
Datele arată că metodele clasice, precum atașamentele periculoase și descărcările din browser, continuă să fie importante, chiar dacă atacatorii își adaptează strategiile la noile tehnologii. Concluzia practică este că utilizatorii trebuie să acorde atenție sursei aplicațiilor descărcate, să verifice cu grijă codurile QR primite prin e-mail și să evite introducerea datelor sensibile în instrumente AI neverificate.
Raportul complet HP Threat Research poate fi consultat aici!


