Google și partenerii săi au destructurat o rețea care controla peste 1,3 milioane de TV box-uri infectate, iar investigația Google indică spre o sursă neașteptată: producătorul dispozitivelor.
Compania chineză Videostrong Technology ar fi dezvoltat și instalat intenționat componenta malițioasă, numită XCPE, apoi ar fi vândut accesul la dispozitive unor parteneri implicați în activități infracționale. Google spune că are un grad ridicat de încredere în această atribuire. Mai mult, printre produsele vizate se aflau și modele certificate Android TV, care au trecut prin verificările companiei.
TV box-ul lucra și când proprietarul nu se uita la filme
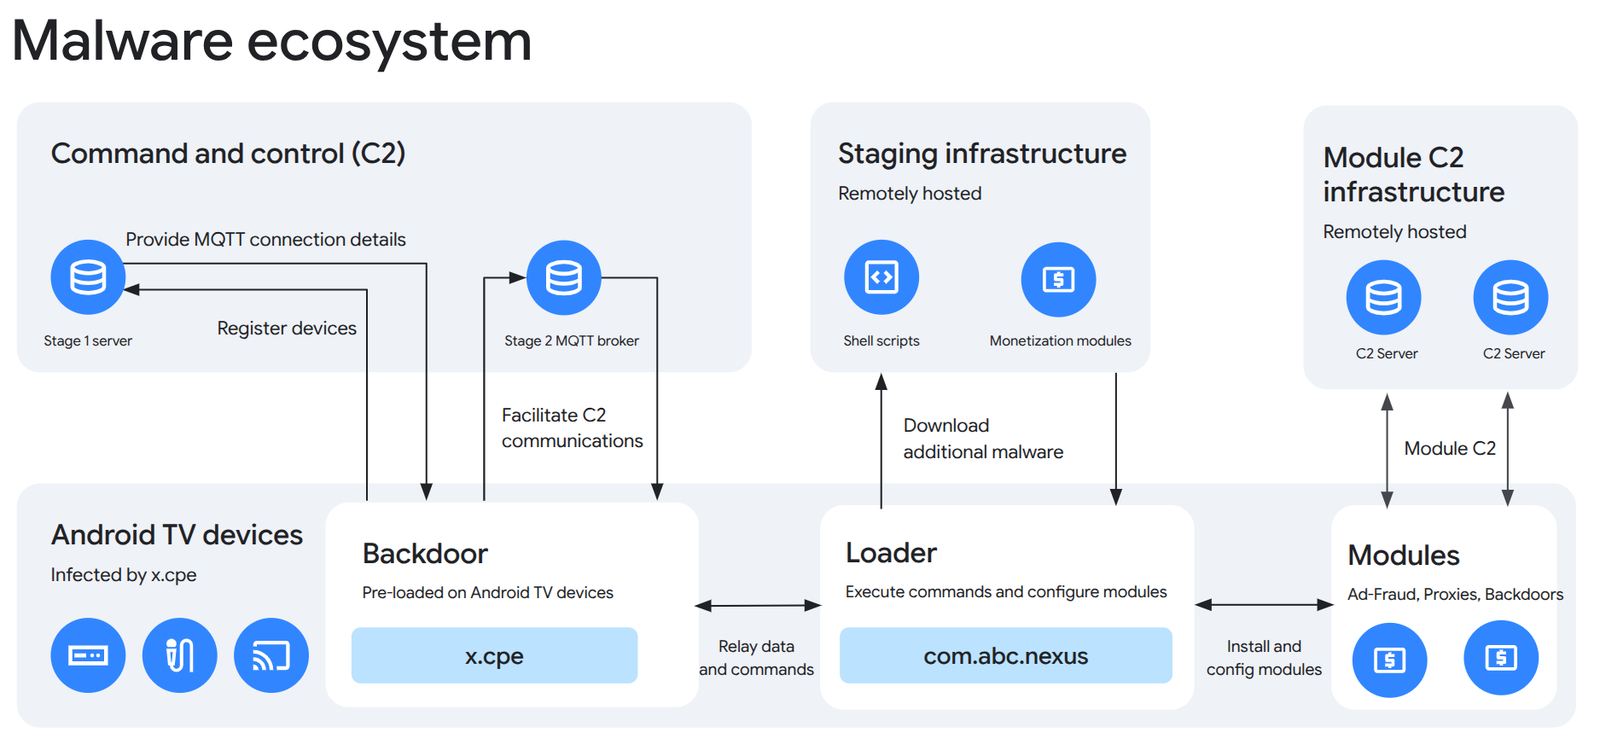
XCPE este descris drept un backdoor: o „ușă din spate” care le permitea operatorilor să trimită comenzi și să instaleze alte componente pe dispozitive. Proprietarul putea folosi box-ul pentru streaming fără să știe că, în fundal, conexiunea sa la internet era pusă la treabă pentru altcineva.
Google a identificat mai multe utilizări ale rețelei:
- Fraudă publicitară, prin generarea de activitate asociată reclamelor;
- Proxy rezidențial, adică direcționarea traficului altor persoane prin conexiunea de acasă a proprietarului;
- Instalarea altor programe malițioase pe dispozitivele compromise.
Cercetătorii au observat inclusiv comenzi pentru capturi de ecran, introducerea de taste și extragerea unor date, printre care informații despre conturi. Asta nu înseamnă că fiecare dintre cele 1,3 milioane de dispozitive a fost folosit în toate aceste moduri.
Cum a trecut de verificări
Aici povestea devine incomodă pentru Google. De obicei, recomandarea pentru cine caută un TV box este să aleagă un produs certificat Play Protect. În acest caz, Videostrong era partener Android TV, iar codul folosea tehnici de ascundere și încărca componente malițioase după prima pornire. Google spune că și-a modificat procesul de verificare după descoperire.
Am mai scris despre TV box-uri infectate cu malware, într-un caz anterior care viza dispozitive bazate pe Android Open Source Project, distincte de cele certificate Android TV. Cazul XCPE arată că verificarea certificării rămâne utilă, dar nu reprezintă o garanție absolută.
În urma investigației, Google a rupt relațiile cu Videostrong și i-a interzis să mai producă dispozitive Android certificate sau să furnizeze software altor producători certificați. Compania și partenerii săi au întrerupt și infrastructura folosită pentru controlul rețelei.
Ai un astfel de dispozitiv? Ce poți verifica
Cercetătorii de la Synthient au analizat inclusiv un MECOOL KM9PRO Max cumpărat pentru investigație și au găsit componenta malițioasă preinstalată. Videostrong producea dispozitive sub mai multe nume, astfel că marca de pe carcasă nu spune întotdeauna cine este producătorul din spate.
Dacă deții un box suspect, verifică modelul în meniul „Despre” al dispozitivului și compară-l cu modelele documentate în cercetarea Synthient. O potrivire a numelui nu confirmă singură infectarea, dar este un motiv să verifici mai atent proveniența și varianta exactă.
Oprirea serverelor nu înseamnă că malware-ul a dispărut automat de pe box-uri. Google explică faptul că XCPE este preinstalat în sistem și se poate reinstala după eliminare. Dacă există indicii că dispozitivul este compromis, deconectează-l de la internet; Synthient recomandă scoaterea din uz a dispozitivelor identificate ca infectate. O resetare obișnuită nu trebuie considerată o soluție sigură.