Pe 16 iulie 2026 apărea un breaking news că a avut loc un mega atac cibernetic, care a compromis PNRR, ba chiar a șters baza de date PNRR. Apoi au început să curgă informațiile panicarde și contradictorii: site-ul ghișeul.ro ar fi fost clonat, iar site-ul ANCPI, de care depind toate vânzările și ipotecile, ar fi fost dat jos. Încercăm să descâlcim aceste ițe mai jos.
După ce BBC ne-a dat exemplu în articolul despre cum au trecut peste 100 de spitale din România la hârtie și pix pentru a opri un atac cibernetic, pentru modul în care am depășit hack-ul care a pus pe butuci mari spitale de la noi, acum avem o situație gravă. Ministerul Investițiilor și Proiectelor Europene a fost atacat cibernetic. A fost vizată aplicația Achiziții Beneficiari Privați, dedicată derulării procedurilor de achiziții de către beneficiari privați ai proiectelor finanțate din Politica de Coeziune. Ministerul a spus că nu a afectat proiectele PNRR, deci nu vă luați după presa care tot scria de PNRR cu baze de date șterse.
A avut loc și un atac mai grav cu două zile înainte la Agenția Națională de Cadastru și Publicitate Imobiliară (ANCPI), atacată pe 14 iulie. Acolo au fost lovite atât aplicația de cadastru și carte funciară e-Terra, cât și adresele oficiale de e-mail. Astfel, Cadastrul național rămâne blocat până la finalul săptămânii.
Ce am mai descoperit între timp
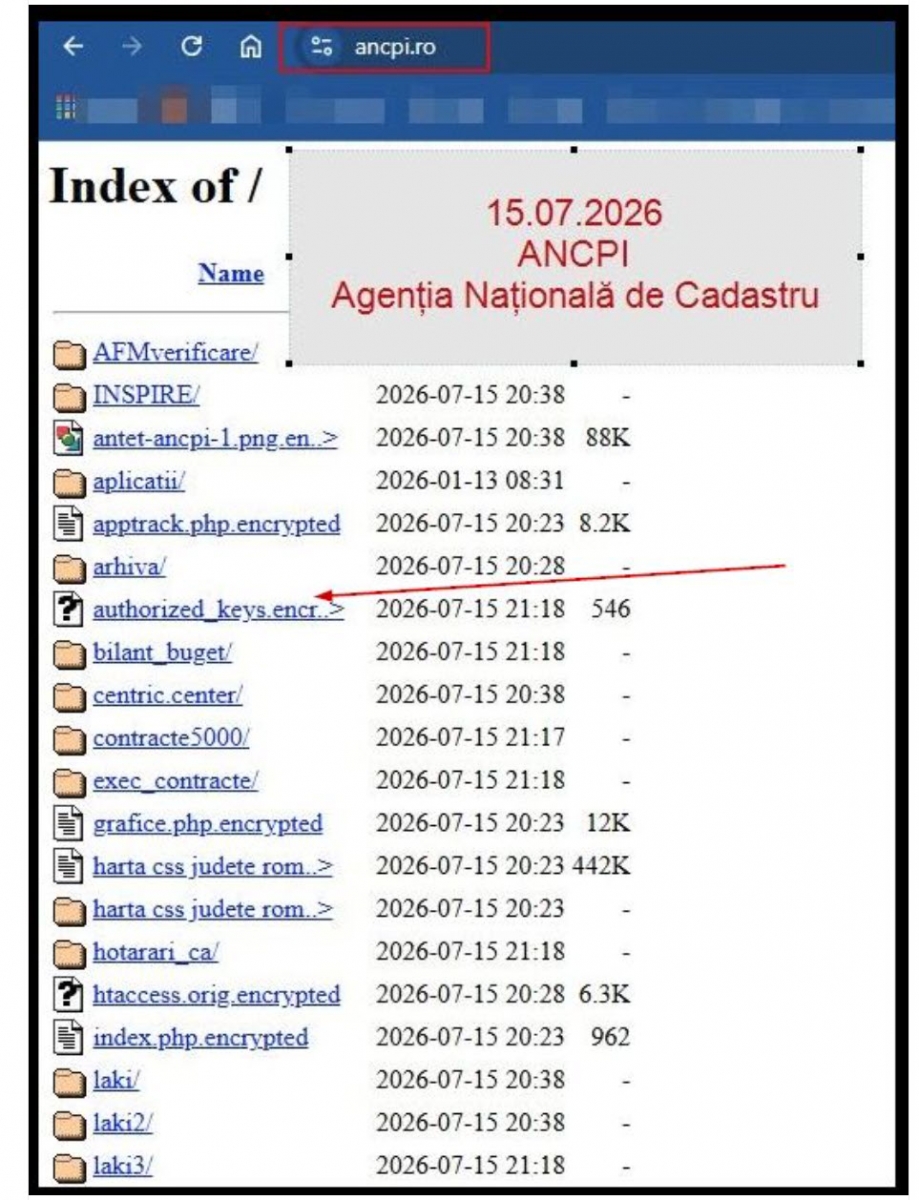
Pe LinkedIn a fost publicată o breșă foarte serioasă a ANCPI. Un „Authorized_keys” a fost pus în webroot-ul site-ului, o greșeală de începător.
Apoi am găsit pe Reddit o detaliere a atacului, mulțumită lui Georgian Marcu: „cineva are acces în momentul de față la tot ce înseamnă carte funciară a fiecărei proprietăți din România. Se poate juca cu datele, le poate modifica, le poate vinde mai departe”.
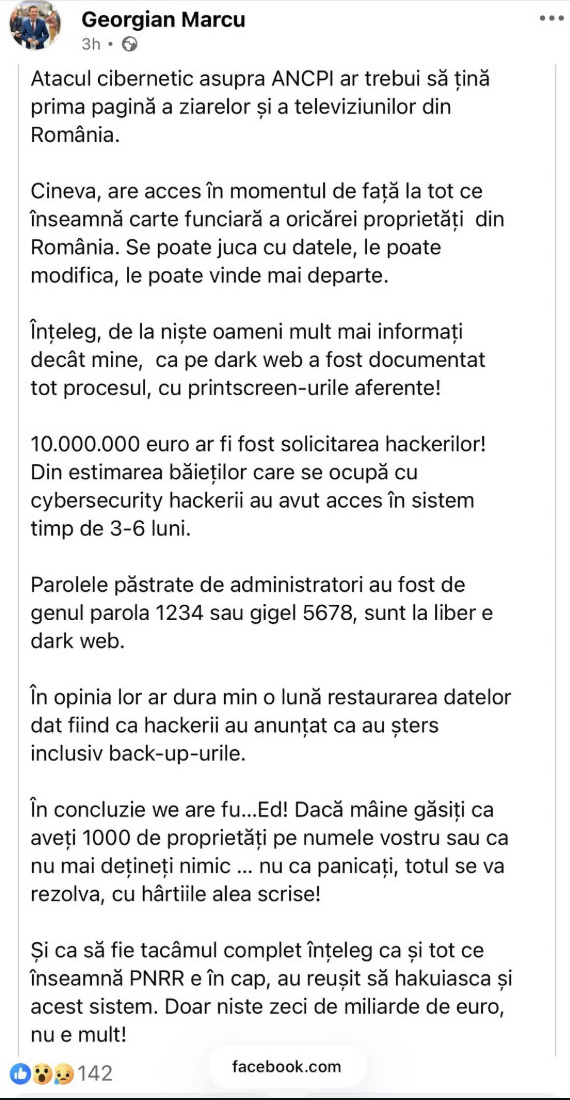
Aflăm că hackerii au cerut 10 milioane de euro, iar breșa reală este, de fapt, de vreo 3-6 luni. Experții afirmă că va dura minimum o lună restaurarea datelor, mai ales că hackerii au șters și backup-urile.
Hârtiile scrise pentru proprietari sunt sfinte în această perioadă, deci ar fi bine să țineți de ele. Digitalizarea la noi merge cu bube serioase de tot.